
Fraudeurs misbruiken festivalkoorts met valse biometrische registratie
Nepsites, valse ticketshops en frauduleuze accommodatiepagina’s: met Tomorrowland 2026 in aantocht dient een gecoördineerde golf van online oplichting gericht op festivalgangers zich wereldwijd aan.
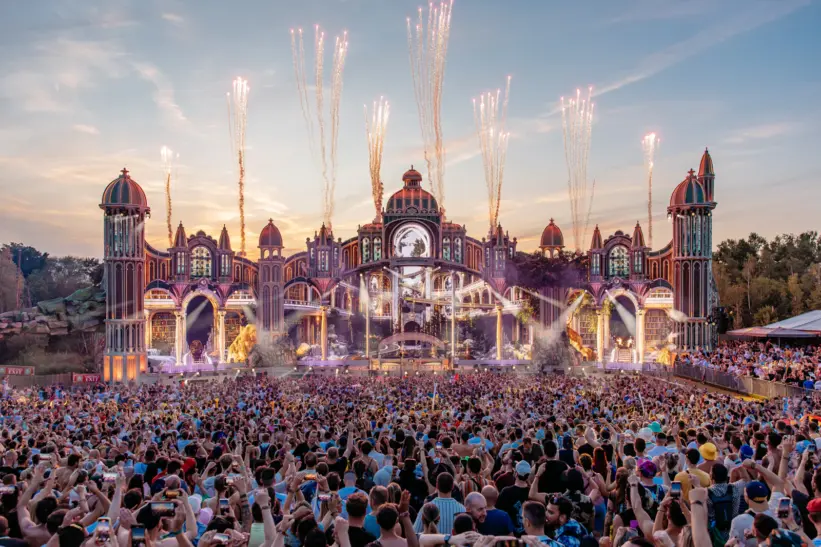
Het festival vindt plaats op de laatste twee weekends in juli (= 16-19 juli en 24-26 juli) in Boom en trekt jaarlijks zo’n 400.000 bezoekers uit meer dan 200 landen. Die combinatie van schaarste, urgentie en internationale vraag maakt het volgens het Indiase cyberbeveiligingsbedrijf CloudSEK een ideale voedingsbodem voor fraude.
Dat een bedrijf uit India hierover waarschuwingen uitstuurt, geeft aan hoe internationaal Tomorrowland intussen opereert, maar de online fraude dus ook. Hun onderzoekers identificeerden een dozijn actieve nepdomeinen die inspelen op zoektermen zoals DreamVille, Global Journey en Full Madness.
Valse biometrische registratie
Een van de meest doordachte voorbeelden was een nepticketshop die de look-and-feel van de officiële festivalsite kopieerde, inclusief een afteltimer, correcte locatiegegevens en verwijzingen naar het cashloze ‘Pearls’-systeem van Tomorrowland.
De site vroeg bezoekers om ‘biometrische registratie’ voor zogenaamd gepersonaliseerde barcodes. Dat is een klassieke truc om volledige identiteitsgegevens, adressen en betaalinfo te verzamelen. De betaalpagina verwees naar een echte Stripe-checkout, maar de begunstigde was een niet aan het festival gelieerde entiteit.
‘De inzet van valse biometrische registratie is bijzonder zorgwekkend’, stelt onderzoeker Shobhit Mishra van CloudSEK. ‘Slachtoffers verliezen niet alleen geld, maar stellen ook persoonlijke gegevens bloot die later kunnen worden ingezet voor vervolgfraude.’
Meertalige campagnes
CloudSEK stelde vast dat de fraudecampagnes niet beperkt blijven tot Engelstalige gebruikers. Onderzoekers ontdekten gerichte nepdomeinen in het Frans, Duits en Tsjechisch, wat wijst op georganiseerde en gelokaliseerde oplichting. Daarnaast identificeerden ze een accommodatiepagina die Tomorrowland- en Airbnb-branding combineerde zonder enige toestemming.
Net als wat andere beveiligingsexperts vaak aanraden bij grootschalige evenementen, adviseert het Indiase bedrijf festivalgangers om uitsluitend tickets te kopen via de officiële kanalen, domeinnamen zorgvuldig te controleren op spelfouten of afwijkende extensies, en verzoeken om biometrische registratie of betaling via bankoverschrijving als directe alarmsignalen te beschouwen.