
Wat kost het een onderneming als haar IT-systemen dagenlang uitvallen door een cyberaanval? En hoe snel kan ze haar activiteiten hervatten? Het zijn vragen die almaar belangrijker worden nu cybercriminelen professioneler te werk gaan en AI, kwetsbaarheden bij leveranciers en geopolitieke spanningen voor bijkomende risico’s zorgen.
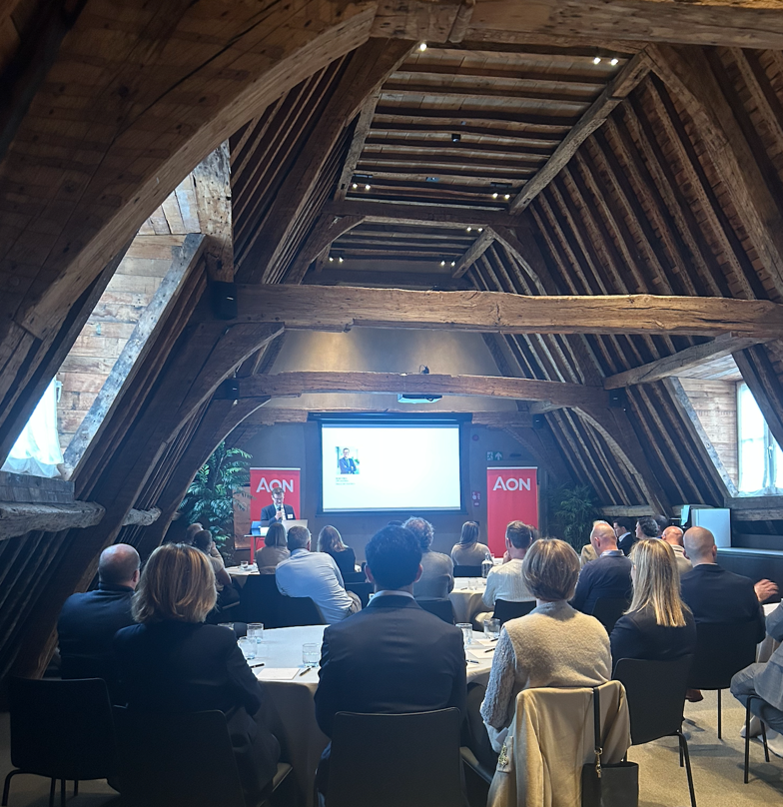
Tijdens The New Cyber Era, een symposium van verzekeringsmakelaar Aon in Antwerpen, lichtten verschillende specialisten toe hoe bedrijven hun cyberrisico’s beter kunnen inschatten en zich op incidenten kunnen voorbereiden. Daarbij werd duidelijk dat een cyberverzekering op zichzelf niet volstaat. Ook de financiële gevolgen van een aanval, de voorbereiding op een crisis en de interne organisatie spelen een steeds belangrijker rol.
Cyberrisico krijgt concreet prijskaartje
Volgens Koen Bauwens, Senior Cyber Broker bij Aon, volstaat het niet langer om de omvang van een cyberverzekering hoofdzakelijk te bepalen op basis van de omzet, de bedrijfsgrootte of wat sectorgenoten gewoonlijk verzekeren. Ondernemingen moeten hun keuzes over cyberrisico’s en verzekeringen volgens hem onderbouwen met concrete risicoanalyses en financiële berekeningen, in plaats van alleen met vuistregels. De verzekeringsmakelaar zet daarom sterker in op datagedreven analyses. Via een uitgebreide vragenlijst brengt Aon de cyberbeveiliging van ondernemingen in kaart en vergelijkt die met sectorgenoten. Vervolgens wordt aan de hand van bedrijfsgegevens, historische schadegevallen en mogelijke aanvalsscenario’s de financiële impact van cyberincidenten berekend. ‘We analyseren honderden scenario’s op basis van de gegevens van de klant’, verduidelijkt Bauwens. Daarbij wordt zowel de waarschijnlijkheid als de mogelijke impact van een ernstig cyberincident onderzocht. Zo kan een organisatie beter inschatten welke financiële gevolgen ze zelf kan opvangen en welk deel van het risico ze beter verzekert.
Ook de financiële gevolgen komen nadrukkelijker in beeld. Marco Salvatore, Cyber Lead bij Aon BeLux, legt uit dat bedrijven kunnen berekenen welke invloed een cyberincident heeft op hun ebitda, nettowinst en winst per aandeel. ‘We kijken niet alleen naar de vraag hoeveel verzekering een onderneming moet aankopen’, stelt Salvatore. Volgens hem is het minstens zo belangrijk om te onderzoeken hoe een cyberincident, rekening houdend met de bestaande verzekering, doorwerkt op de balans en de financiële resultaten. Vooral voor beursgenoteerde bedrijven kan die informatie nuttig zijn om cyberrisico’s beter te betrekken bij financiële en strategische beslissingen.
Bij overnames komen ook cyberrisico’s mee
Een overname kan het cyberrisico van een onderneming aanzienlijk veranderen, waarschuwt Salvatore. ‘Een overname betekent niet alleen een verandering van eigenaarschap. Ze verandert ook het cyberrisicoprofiel van de onderneming en kan gevolgen hebben voor de cyberverzekering’, stelt hij. De overnemer verwerft immers niet alleen nieuwe activiteiten, klanten en IT-systemen, maar neemt ook de bestaande cyberrisico’s van het overgenomen bedrijf over. Dat kan gaan om onvoldoende beveiligde systemen, onbekende kwetsbaarheden of zelfs aanvallers die al toegang hebben tot het netwerk.
Bovendien brengt het overnameproces zelf bijkomende risico’s met zich mee. Tijdens de onderhandelingen wordt gevoelige informatie uitgewisseld tussen verschillende partijen en externe adviseurs. Na de overname moeten IT-omgevingen worden geïntegreerd, waardoor nieuwe aanvalsmogelijkheden kunnen ontstaan.
Volgens Salvatore is het daarom niet altijd verstandig om een overgenomen onderneming zonder meer onder de bestaande cyberverzekering van de groep te brengen. ‘Als het overgenomen bedrijf zwakke beveiligingsmaatregelen heeft en niet voldoet aan de minimumvereisten van verzekeraars, is het dan wel verstandig om het onmiddellijk in de bestaande groepspolis op te nemen?’, vraagt hij zich af. Een grondige cyberrisicoanalyse moet volgens hem dan ook deel uitmaken van het overnametraject. Daarbij moeten zowel de bestaande kwetsbaarheden als de gevolgen van de toekomstige IT-integratie in kaart worden gebracht.
Cyberdekking raakt verweven met klassieke verzekeringen
Terwijl makelaars cyberrisico’s steeds nauwkeuriger in kaart proberen te brengen, verandert ook de manier waarop verzekeraars die risico’s afdekken. Zo ontstaan combinaties van traditionele verzekeringen waarin bepaalde cyberdekkingen zijn geïntegreerd. Wat we vandaag zien, zijn blended producten waarbij een cybercomponent is geïntegreerd’, stelt Lucien Mounier van verzekeraar Beazley. Het gaat om verzekeringsproducten die klassieke dekkingen combineren met bescherming tegen specifieke cyberrisico’s. Voor die risico’s hoeven ondernemingen dan niet noodzakelijk afzonderlijke polissen af te sluiten.
De Britse verzekeringsgroep Beazley heeft cyberverzekeringen ondergebracht in een afzonderlijke bedrijfstak: Cyber Risks. Voor bedrijven kan zo’n gecombineerde polis eenvoudiger zijn dan verschillende afzonderlijke verzekeringen. Maar ze moeten wel goed nagaan welke cyberincidenten precies gedekt zijn en welke uitsluitingen en verzekerde bedragen gelden. Een cyberluik binnen een klassieke verzekering biedt niet noodzakelijk dezelfde bescherming als een afzonderlijke cyberpolis.
Een crisisplan alleen volstaat niet
Maar zelfs wanneer een onderneming haar cyberrisico nauwkeurig kan berekenen en voldoende verzekerd is, betekent dat nog niet dat ze ook weerbaar is tegen een aanval. Dat benadrukt Maarten Willems, die bij Aon bedrijven begeleidt bij het versterken van hun cyberweerbaarheid. Volgens hem beschikken veel organisaties wel over crisisplannen, maar worden die onvoldoende getest. ‘Je kunt een plan hebben en de verantwoordelijkheden duidelijk vastleggen. Maar als niemand weet wat hij tijdens een incident moet doen, blijft dat plan gewoon ergens in een lade liggen.’
Willems wijst erop dat ondernemingen voorbereid moeten zijn op scenario’s waarbij systemen plots uitvallen of bedrijfsgegevens niet langer beschikbaar zijn. Daarbij gaat het niet alleen om technische beveiliging, maar ook om incident response, IT disaster recovery, crisismanagement en bedrijfscontinuïteit. Cyberweerbaarheid vraagt volgens hem om duidelijke verantwoordelijkheden, goed doordachte escalatieprocedures en regelmatige crisisoefeningen. Bovendien moeten bedrijven vooraf bepalen welke impact een incident kan hebben op hun activiteiten, klanten en reputatie.
De eerste uren bepalen mee de schadeafhandeling
Dat een goede voorbereiding cruciaal is, merkt ook Lara Vansweevelt, Senior Claims Manager bij Aon, bij de afhandeling van cyberincidenten. Zij ziet telkens dezelfde problemen terugkeren: bedrijven schakelen te laat gespecialiseerde hulp in, weten niet wie welke beslissing moet nemen of houden hun kosten onvoldoende bij. Haar eerste advies is om bij een incident zo snel mogelijk de hotline van de cyberverzekeraar te contacteren. Dat geeft doorgaans toegang tot gespecialiseerde ondersteuning, zoals digitaal forensisch onderzoek en juridisch advies. Tegelijk wordt het incident officieel gemeld aan de verzekeraar. Bedrijven die op eigen initiatief externe specialisten aanstellen voordat de verzekeraar is geïnformeerd, riskeren volgens Vansweevelt achteraf discussies over de vergoeding van die kosten.
Daarnaast benadrukt ze het belang van een multidisciplinair crisisteam. Een ernstige cyberaanval is immers niet uitsluitend een IT-probleem. Ook het management, juridische diensten, financiën, hr en operationele afdelingen moeten weten welke rol ze tijdens een incident vervullen.
‘De bedrijven die een cyberincident het best beheersen, zijn niet noodzakelijk degene met de beste technologie, maar wel degene met de beste interne organisatie en de duidelijkste crisisstructuur’, stelt Vansweevelt op basis van haar ervaring met schadegevallen. Een derde aandachtspunt is de documentatie. Tijdens een aanval ligt de prioriteit begrijpelijkerwijs bij het herstellen van systemen en het hervatten van activiteiten. Toch moeten organisaties vanaf het begin nauwkeurig bijhouden welke kosten ze maken, welke schade ontstaat en welke beslissingen worden genomen. ‘Het succes van een cyberclaim wordt vaak bepaald tijdens de eerste uren en dagen na een incident’, besluit Vansweevelt.