
- Driekwart van de ondervraagde Nederlandse CIO’s (75%) is ervan overtuigd dat hun AI-agents veilig werken, maar slechts 38% heeft volledig zicht op waar bedrijfsdata wordt opgeslagen en verwerkt.
- Een kwart (25%) heeft een compleet overzicht van de software supply chain, inclusief directe en indirecte afhankelijkheden, terwijl 76% zegt kritieke kwetsbaarheden binnen 24 uur te kunnen patchen.
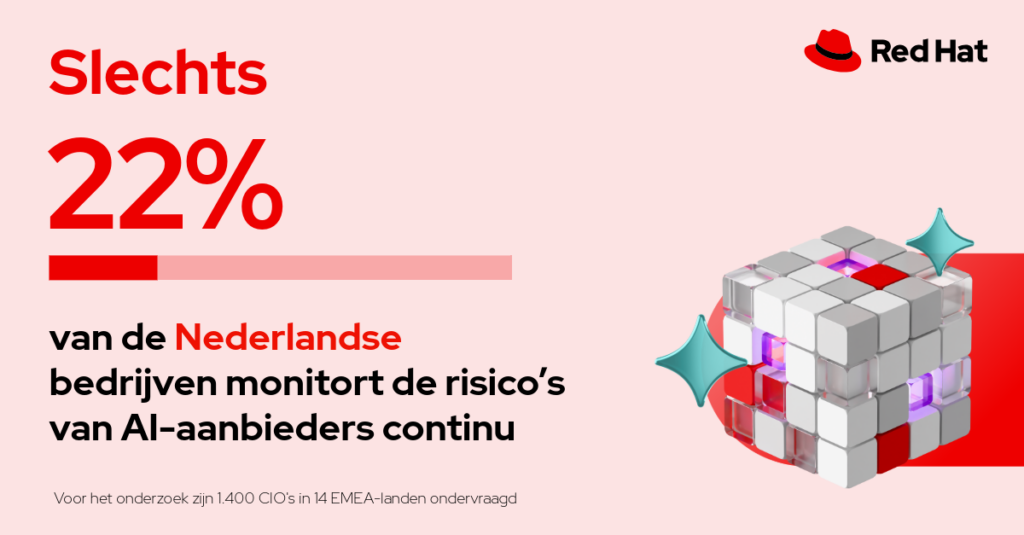
- Slechts 22% beoordeelt de risico’s van externe AI-leveranciers doorlopend na implementatie. Dat wijst op een mogelijke blinde vlek als het gaat om AI-gedreven dreigingen.
Red Hat, wereldwijd marktleider in enterprise open source-oplossingen, maakt vandaag de resultaten bekend van een onderzoek naar de adoptie van kunstmatige intelligentie (AI) en risicobeheer binnen bedrijven. Voor het onderzoek zijn 1.400 CIO’s in veertien landen, waaronder Nederland, ondervraagd. Uit de resultaten blijkt dat autonome AI-agents in hoog tempo hun weg vinden naar productieomgevingen, maar er tegelijkertijd een kloof blijft bestaan tussen de governance die bedrijven denken te hebben en hun daadwerkelijke operationele inzicht.
Het grootste deel van de ondervraagde CIO’s in Nederland (75%1) heeft veel vertrouwen dat hun AI-agents veilig en volgens de regels werken, ondersteund door guardrails en monitoring. Toch laat het onderzoek zien dat achter dat optimisme een gebrek aan inzicht schuilgaat:
- 38% zegt precies te weten hoe data door de organisatie stroomt en waar die wordt opgeslagen en verwerkt.
- Een kwart (25%) heeft een volledig overzicht van de software supply chain, inclusief directe en indirecte afhankelijkheden.
- Slechts 22% beoordeelt de risico’s van AI-leveranciers doorlopend, en niet alleen bij de eerste onboarding.
Deze cijfers wijzen erop dat organisaties geloven dat hun AI-agents en omgevingen de juiste beveiligings- en soevereiniteitsmaatregelen hebben, terwijl aantoonbaar bewijs daarvoor vaak ontbreekt. Door het tempo van AI-innovatie en marktontwikkelingen kan een systeem bij livegang goed beveiligd en compliant zijn, maar kort daarna alsnog kwetsbaar blijken.
Kleine blinde vlekken, groot risico voor data
Nederlandse bedrijven versnellen hun AI-adoptie. 29% van de CIO’s zegt volledig te kunnen vertrouwen op geteste guardrails, doorlopende monitoring en mechanismen om automatisch in te grijpen. Nog eens 46% is redelijk zeker dat beveiliging en compliance op orde zijn, maar erkent kleine hiaten in de guardrails en monitoring.
In productieomgevingen kunnen onbewaakte gegevensstromen tussen bedrijfsplatformen, clouddiensten en externe AI-modellen echter risico’s opleveren. 47% van de Nederlandse bedrijven ziet kleine hiaten in het zicht op datastromen, 15% heeft AI-functies ingevoerd zonder de datastromen volledig te begrijpen, en 1% heeft maar heel beperkt overzicht van waar data wordt opgeslagen.
In Nederland heeft 38% van de bedrijven volledig zicht op datastromen van begin tot eind, tegenover 31% in Frankrijk. Voor Nederlandse bedrijven die te maken hebben met strenge regelgeving zoals de AVG en de EU AI Act is traceerbare data gedurende de hele levenscyclus van belang om non-compliance en datalekken te voorkomen.
Het risico van indirecte software-afhankelijkheden
77% van de Nederlandse CIO’s zegt kritieke kwetsbaarheden binnen 24 uur te kunnen dichten zodra er een patch beschikbaar is. De rest heeft daar enkele dagen voor nodig, niemand geeft aan er langer dan een week over te doen.
Toch weten veel bedrijven niet precies welke softwarecomponenten ze gebruiken. Slechts 25% heeft een compleet en continu bijgewerkt overzicht van alle open source-componenten, inclusief herkomst, versienummers en directe en indirecte afhankelijkheden. Het gemiddelde in EMEA ligt met 33% iets hoger.
Hoewel 40% van de Nederlandse bedrijven een goed zicht heeft op gebruikte componenten en versies, maken ze concessies als het gaat om inzicht in de herkomst en indirecte afhankelijkheden. Bij elkaar heeft driekwart (76%2) geen volledig overzicht van de supply chain.
Indirecte afhankelijkheden komen veel voor in open source projecten, waarbij vaak libraries, frameworks en andere onderdelen uit andere projecten worden gebruikt. Zulke afhankelijkheden kunnen aanzienlijke risico’s vormen voor de IT-omgeving van een organisatie, zeker als ze niet goed worden beoordeeld.
Risicobeoordeling is een doorlopende taak
Bij het beoordelen van risico’s van AI-leveranciers heeft 22% van de Nederlandse bedrijven formele, meetbare criteria die ze ook na implementatie doorlopend monitoren. Dat is laag in vergelijking met andere landen, waar Italië met 51% vooroploopt.
46% beoordeelt risico’s wel vooraf, maar monitort die daarna nauwelijks. Nog eens 27% voert beveiligings-, compliance- en datagovernance-assessments uit, maar houdt het risico van leveranciers niet doorlopend in de gaten. In een markt waarin modellen, data, regelgeving en dreigingen bijna dagelijks veranderen, schiet een eenmalige beoordeling al snel tekort. Slechts 6% vertrouwt vooral op externe certificeringen, audits en contractuele afspraken.
Quotes
Marcel Timmer, Country Manager Nederland, Red Hat
“Goede AI-governance draait om meer dan beleid en auditprocessen. Het begint bij volledig zicht. Organisaties moeten weten hoe hun datastromen lopen, welke softwarecomponenten ze gebruiken en welke risico’s AI-leveranciers met zich meebrengen, en dat gedurende de hele cyclus van hun AI-agents. Voordat bedrijven AI en agents opschalen, moeten ze altijd eerst mechanismen voor monitoring en governance inrichten om risico’s vroegtijdig te signaleren, zeker omdat AI het makkelijker maakt om kwetsbaarheden te vinden en te misbruiken. Betrouwbare software supply chains en community projecten die snel patches ontwikkelen, grondig testen en ook geschikt maken voor oudere versies, verkleinen zowel de beveiligings- als de operationele risico’s.”
Chris McBrayne, Senior Vice President en General Manager EMEA, Red Hat
“Hoewel de zelfbeoordelingen van bedrijven internationaal licht verschillen, is het merendeel er redelijk van overtuigd dat ze AI-agents effectief kunnen monitoren en aansturen. Dat vertrouwen in de eigen capaciteiten is echter niet altijd terecht. Ons onderzoek laat een gebrek aan volledig en doorlopend inzicht zien in datastromen, software-afhankelijkheden en leveranciersrisico’s. Open architecturen met centraal beheer kunnen bedrijven helpen om grip te houden en flexibel te blijven in de keuze van modellen en leveranciers.”
Methodologie: De survey is uitgevoerd door Censuswide tussen 24 augustus 2026 en 1 september 2026 onder 1.400 CIO’s (25+) in het Verenigd Koninkrijk, Frankrijk, Italië, Duitsland, Spanje, de Verenigde Arabische Emiraten, Zweden, Turkije, Zwitserland, Polen, Zuid-Afrika, Nederland, België en Saoedi-Arabië. Censuswide is lid van de Market Research Society en de British Polling Council en heeft zich verbonden aan de Global Data Quality Pledge.
1 Combinatie van ‘Zeer zeker, we hebben geteste guardrails, doorlopende monitoring en mechanismen om in te grijpen of agents te stoppen wanneer nodig’ en ‘Redelijk zeker, we hebben guardrails en monitoring, maar er blijven hiaten’.
2 Combinatie van ‘We hebben goed zicht op componenten en versies, maar beperkt zicht op herkomst of indirecte afhankelijkheden’, ‘We weten welke belangrijke open source componenten we gebruiken, maar hebben geen compleet beeld van de bredere software supply chain’, ‘Ons zicht verschilt sterk per applicatie en bedrijfsonderdeel’ en ‘We hebben beperkt zicht op de open source componenten en afhankelijkheden in onze kritieke applicaties’.