Snowflake heeft de beveiliging van het eigen bedrijf en die van zijn platform onder één verantwoordelijke gebracht. Die rol ligt sinds januari bij Mayank Upadhyay, chief security and trust officer. Hij sprak met Computable tijdens zijn bezoek aan Rotterdam.
Upadhyay werkte 21 jaar bij Google, laatst als vp van het beveiligingsplatform van Google Cloud. Naar eigen zeggen leidde zijn team er onder meer werk aan zero trust, tweestapsverificatie, FIDO en passkeys. Zijn overstap verklaart hij vanuit de data: modellen komen van overal, maar de data maakt het verschil.
Het mandaat omvat volgens Upadhyay een ‘dubbele scope’: Snowflake zelf beveiligen en klanten helpen het platform veilig in te richten en te gebruiken. Die combinatie ontstond na zijn komst. Hij noemt het logisch bij een platformaanbieder. Een probleem op het platform raakt meerdere klanten tegelijk, waardoor beveiliging volgens hem lastig bij een externe leverancier onder te brengen is. Bovendien zou het leveranciersaanbod de specifieke eisen niet altijd bijhouden.
Snowflake draait naar eigen zeggen volledig op zijn eigen platform (‘Snow on Snow’). Wat het voor zichzelf ontwikkelt, biedt het daarna aan klanten aan.
Guardrails zoals Kimi Antonelli
Bij ai-agents ziet Upadhyay nog uitdagingen. Bedrijven moeten volgens hem opgebouwde rechten opschonen, omdat agents bij te ruime toegang kunnen verrassen. Voor de hierbij noodzakelijke guardrails verwijst hij naar een uitspraak over remmen van f1-coureur en -wereldkampioen Kimi Antonelli: ‘Wat het mogelijk maakt om snel te rijden, is dat je remmen op je auto hebt.’
Upadhyay wil dat de rechten van een ai-agent automatisch worden afgestemd op wat de gebruiker wil doen, zodat gebruikers geen beveiligingsexpert hoeven te zijn. De software die de agent aanstuurt, moet de agent daarbij binnen die grenzen houden.
Als concrete voorbeelden noemt hij Cortex ai gateway, dat agents monitort, en beperkte sessiescopes om rechten te verkleinen. Ook scant Snowflake de eigen code met nieuwe modellen, onder meer via Anthropics Glasswing-programma, om kwetsbaarheden vroegtijdig te vinden en te herstellen.
Basisbeveiliging
Twee jaar geleden kwam Snowflake in het nieuws toen aanvallers gestolen inloggegevens gebruikten op klantaccounts zonder multifactorauthenticatie (mfa). Daarbij werd ingebroken op cloudomgevingen van grote organisaties, al zouden de systemen van Snowflake zelf niet zijn gehackt. Upadhyay zegt, als we hierop terugkomen, dat dit voor zijn tijd was. Al heeft het bedrijf wel verdere maatregelen genomen.
Snowflake dwingt inmiddels in golven mfa af, via Snowflake zelf of de idp (identity provider) van de klant. Daarnaast pleit Upadhyay voor ‘workload identity’, zodat geen inloggegevens in broncode terechtkomen.
Of hoe voor een ai & datacloudplatform als Snowflake beveiliging in het hart van de organisatie zit. Het is zoals zoals Upadhyay het zelf stelt: ‘Beveiliging bepaalt het verschil tussen ai als concurrentievoordeel of als existentieel risico.’
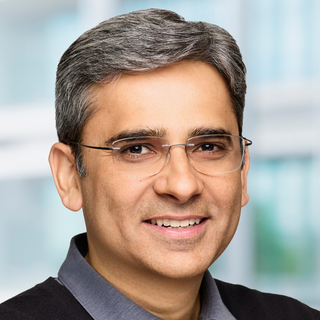
Mayank Upadhyay, chief security and trust officer bij Snowflake (foto Snowflake)