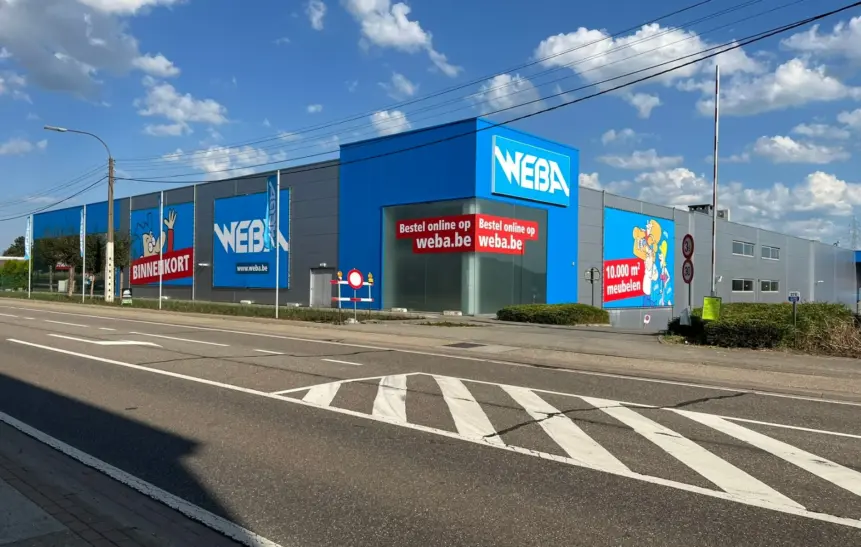

De Belgische meubelketen Weba is getroffen door een cyberaanval waarbij klantgegevens werden buitgemaakt. Ransomwaregroep Qilin eist de aanval op Weba op. De hack is een voorbeeld van een trend die zich al langer aftekent: ransomwaregroepen richten hun pijlen steeds vaker op de retailsector, en daar zijn diverse redenen voor.
Volgens Weba, met winkels in Gent, Deinze, Tongeren en Mons, kregen cybercriminelen ongeoorloofde toegang tot een deel van de it-systemen. Een deel van de systemen werd versleuteld, waardoor de dagelijkse werking tijdelijk verstoord raakte.
Intussen zijn de winkels en de webshop opnieuw operationeel. Bij de gestolen data gaat het onder meer om identificatiegegevens, contactgegevens, e-mailadressen en informatie over bestellingen. Webshopaccounts en wachtwoorden zijn naar eigen zeggen niet getroffen.
De aanvallers van Qilin plaatsten Weba enkele dagen geleden op hun lekwebsite, de gebruikelijke drukmiddel-tactiek van dit soort groepen. De groep heeft intussen al documenten gepubliceerd, met daarin ook informatie die afkomstig lijkt uit de boekhouding van Weba.
Geen losgeld betaald
‘We hebben geen losgeld betaald’, zegt Elias Couvreur van Weba aan HLN. ‘We zijn zelfs nooit in contact geweest met hen.’ Dankzij back-ups kon het bedrijf de getroffen systemen vrij snel terugzetten.
Klanten met een lopende bestelling werden apart gewaarschuwd voor mogelijke frauduleuze betaalverzoeken. Weba roept oud-klanten op om alert te blijven voor verdachte e-mails, sms’jes, WhatsApp-berichten of telefoontjes. Want voor wie ooit klant was, blijft het risico op phishing en identiteitsfraude bestaan
Qilin is naar alle waarschijnlijkheid een Russischsprekende groep die sinds 2022 actief is en wereldwijd al ziekenhuizen en autobouwers trof. Volgens een recent rapport van het Centrum voor Cybersecurity België (CCB) vielen de aanvallers, Weba niet meegerekend, al vijftien Belgische organisaties aan.
Gegeerd doelwit mede door verouderde technologie
De retailsector duikt daarbij opvallend vaak op in de slachtofferlijsten van ransomwaregroepen.
Retailers beheren doorgaans grote hoeveelheden klant- en betaalgegevens, die op het darkweb veel geld waard zijn, zeker in combinatie met double extortion, waarbij criminelen zowel voor de decryptiesleutel als voor het niet-publiceren van gestolen data losgeld eisen.
Daarnaast draaien veel retailbedrijven nog op complexe, deels verouderde it-omgevingen, en zijn ze via kassasystemen, logistieke partners en webshopplatformen sterk verweven met externe leveranciers, wat het aanvalsoppervlak vergroot. Een digitale storing raakt bovendien meteen de winkelvloer en de omzet, wat de druk om snel te herstellen, en soms te betalen, verhoogt.